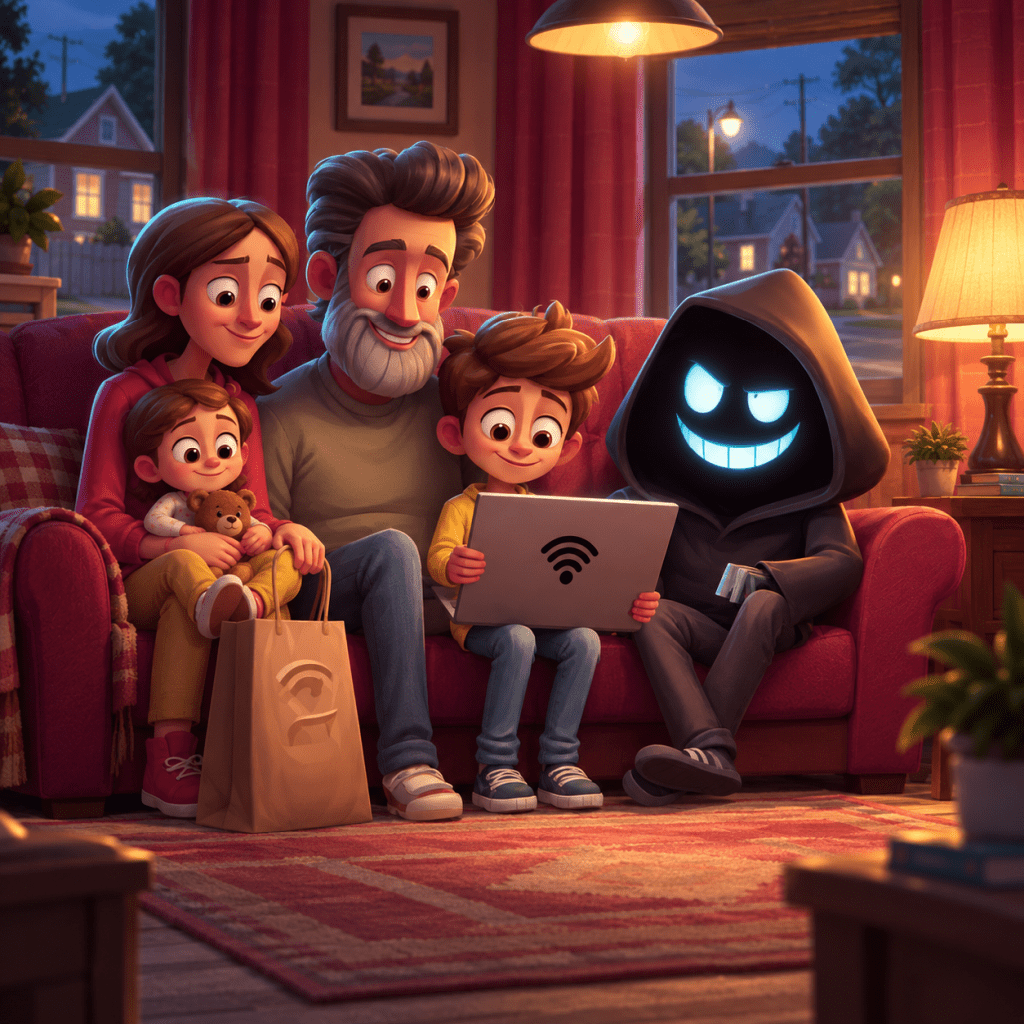
Prihlásenie prišlo z tichej obytnej ulice, pár kilometrov od domova zákazníka. Správne mesto, správny poskytovateľ internetu, obyčajná domáca IP adresa, rozumný čas. Protipodvodný systém ho vyhodnotil ako nízkorizikové. Podvodník bol na inom kontinente - tú predmestskú IP adresu si prenajal za pár centov.
Rezidenčné proxy servery smerujú internetovú prevádzku cez skutočné domáce zariadenia a pripojenia, takže ktokoľvek za nimi vyzerá ako bežný miestny spotrebiteľ. Majú legitímne využitie - porovnávanie cien, overovanie reklám, prieskum. No podvodníkom riešia ich najväčší problém pri fungovaní na diaľku: vyzerať, že sem patria. Predávané ako predplatné s cielením na krajinu, mesto, ba aj konkrétneho poskytovateľa internetu, menia „podozrivú zahraničnú IP" na „susedstvo verného zákazníka".
Ako podvodníci využívajú rezidenčné proxy servery:
🎭 Predstieranie polohy obete - Pri prevzatí účtu si podvodník vyberie proxy v meste obete. Kontroly geolokácie, pravidlá nemožného cestovania aj upozornenia na „novú polohu" zostanú ticho. Relácia vyzerá ako prihlásenie zákazníka z domu.
🔑 Credential stuffing vo veľkom - FBI už v roku 2022 varovala, že zločinci vedú masívne kampane credential stuffingu cez rezidenčné proxy a rotujú tisíce domácich IP adries tak, aby každý pokus o prihlásenie vyzeral ako iný skutočný zákazník.[ref] IP adresy dátových centier sa blokujú hromadne; niečia obývačka nie.
🛒 Carding a hromadné zakladanie účtov - Podvod bez fyzickej karty z IP adresy zodpovedajúcej fakturačnej oblasti držiteľa a farmy falošných účtov, kde každá registrácia prichádza z inej domácnosti. Zneužívanie akcií, bonusov a falošné recenzie idú po tých istých koľajniciach.
📱 Odkiaľ IP adresy pochádzajú: aplikácie na „pasívny príjem" - Aplikácie na zdieľanie šírky pásma sľubujú používateľom peniaze za ich nevyužitý internet. SDK proxyware sú tiež pribalené do bezplatných aplikácií, VPN a rozšírení prehliadača - používatelia často netušia, že sa stali výstupným uzlom pre prevádzku cudzích ľudí.[ref] Ten cudzí človek môže cez vašu kuchyňu páchať kartový podvod.
🦠 Proxy siete postavené na botnetoch - Služba 911 S5, rozložená v roku 2024, šírila malvér cez bezplatné VPN aplikácie a nazhromaždila vyše 19 miliónov infikovaných IP adries. Zločinci, ktorí si ich prenajali, podali vyše pol milióna podvodných amerických žiadostí o podporu v nezamestnanosti v hodnote 5,9 miliardy USD, plus vyše 47 000 podvodných žiadostí o pôžičku pri katastrofách. Americké ministerstvo spravodlivosti ho označilo za pravdepodobne najväčší botnet na svete vôbec - a jeho produktom boli rezidenčné IP adresy.[ref]
🌍 Obchádzanie geoblokovania - Vystupovať zvnútra povolenej krajiny na obídenie sankčného skríningu, regionálnych blokov a pravidiel rizika podľa krajiny. Podvody so streamovaním, reklamné podvody a boty na preplácanie vstupeniek používajú rovnaký trik, aby splynuli s miestnym publikom.
Nepríjemný dôsledok pre protipodvodné tímy: čistá rezidenčná IP adresa už nie je pozitívnym signálom. Je to maskovanie, za ktoré profesionálny útočník platí. Medzitým „prevádzkovateľ" tej IP - rodina s infikovaným routerom alebo pribaleným SDK - netuší, že jeho adresa je na mieste činu.
Čo môžeme robiť:
Pre organizácie a protipodvodné tímy:
- Prestaňte sa spoliehať na reputáciu IP ako na samostatnú kontrolu. Rezidenčnú IP považujte za neutrálnu, nikdy za dôkaz legitímnosti.
- Vrstvite signály, ktoré sa cez proxy nedajú prenajať: odtlačok zariadenia, behaviorálnu biometriu, telemetriu relácie a limity rýchlosti na úrovni účtu (nie IP).
- Hľadajte nezrovnalosti, ktoré proxy vytvárajú: správanie automatizácie na úrovni dátového centra z domácich IP, odtlačky TCP/latencie nezodpovedajúce uvádzanej polohe, IP adresy, ktoré v priebehu minút prepínajú medzi zákazníkmi rôznych bánk.
- Využívajte komerčné spravodajstvo na detekciu rezidenčných proxy - tieto siete sú zmapované a zoznamy sú dostupné.
Pre jednotlivcov:
- Buďte veľmi obozretní pri aplikáciách na „pasívny príjem", ktoré platia za vašu nevyužitú šírku pásma - predávate identitu svojho domova a nemôžete si vybrať, kto ju bude nosiť.
- VPN sťahujte len od dôveryhodných dodávateľov. 911 S5 sa šírila cez bezplatné VPN aplikácie; ich používatelia nevedomky hostili zločineckú prevádzku.
- Ak vám raz zaklopú problémy kvôli „vašej" prevádzke, dôvodom môže byť infikované zariadenie vo vašej sieti. Udržujte routery a zariadenia aktualizované.
- Vypnite alebo odpojte zariadenia, ktoré nemusia zostať online, najmä cez noc alebo počas cestovania. Prevádzku proxy to môže prerušiť, no infikovaný router či zariadenie to nevyčistí - pred opätovným pripojením ho preverte a resetujte alebo vymeňte.
Najbezpečnejšie vyzerajúci návštevník môže byť zločinec, ktorý si požičal vchodové dvere vášho suseda.